Cyber & Law
I dati possono essere archiviati in un Paese, elaborati in un altro e accessibili da un terzo. Capire chi può controllarli è diventato un tema di sicurezza, privacy e autonomia digitale.
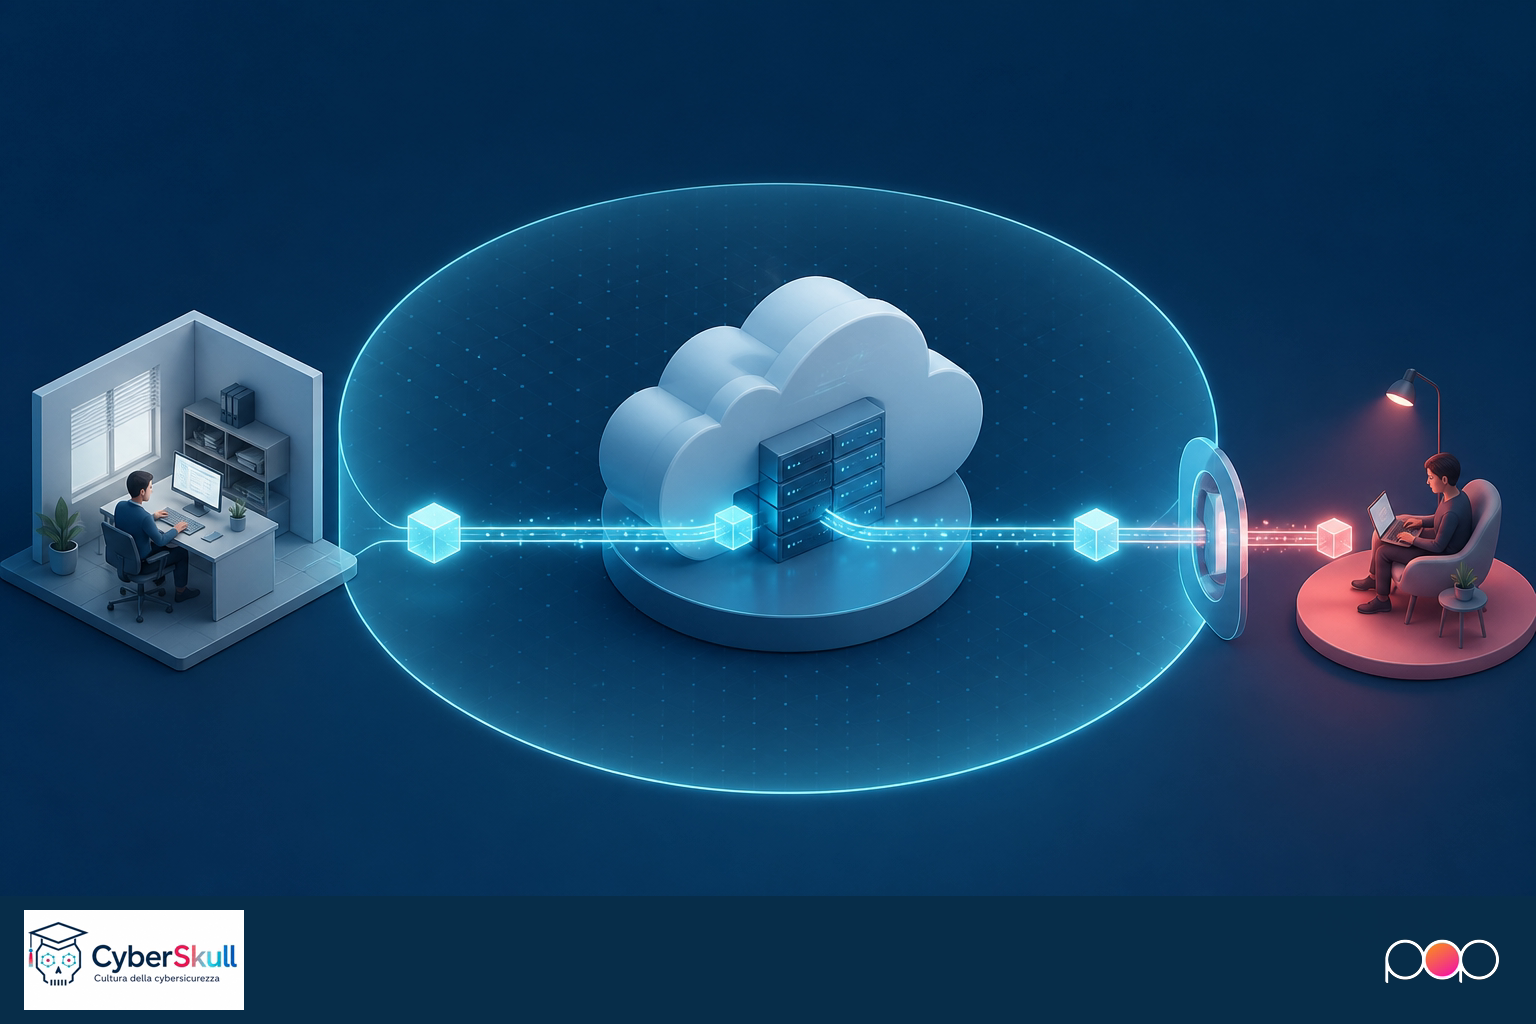
Parlare di sovranità dei dati non significa chiudere Internet o rinunciare ai servizi globali. Significa sapere dove circolano le informazioni, quali soggetti possono accedervi, da quali leggi sono regolati e quanto è possibile cambiare fornitore se il rapporto diventa rischioso, costoso o semplicemente non più adatto.
Perché l’Unione europea ne parla ora
La Commissione europea ha aperto una consultazione mirata sulla sovranità dei dati, aperta fino al 15 settembre 2026. Il confronto riguarda le dipendenze digitali che possono condizionare organizzazioni europee: accesso a dati in Paesi terzi, trasferimenti verso l’Unione e accesso straniero a informazioni sensibili.
Il tema si collega alla Data Union Strategy e al progetto europeo di sovranità tecnologica su cloud, intelligenza artificiale, semiconduttori e software open source. Non è una nuova legge già in vigore: è un segnale politico e istituzionale importante su ciò che l’Europa considera una dipendenza da governare.
Dove si nasconde la dipendenza
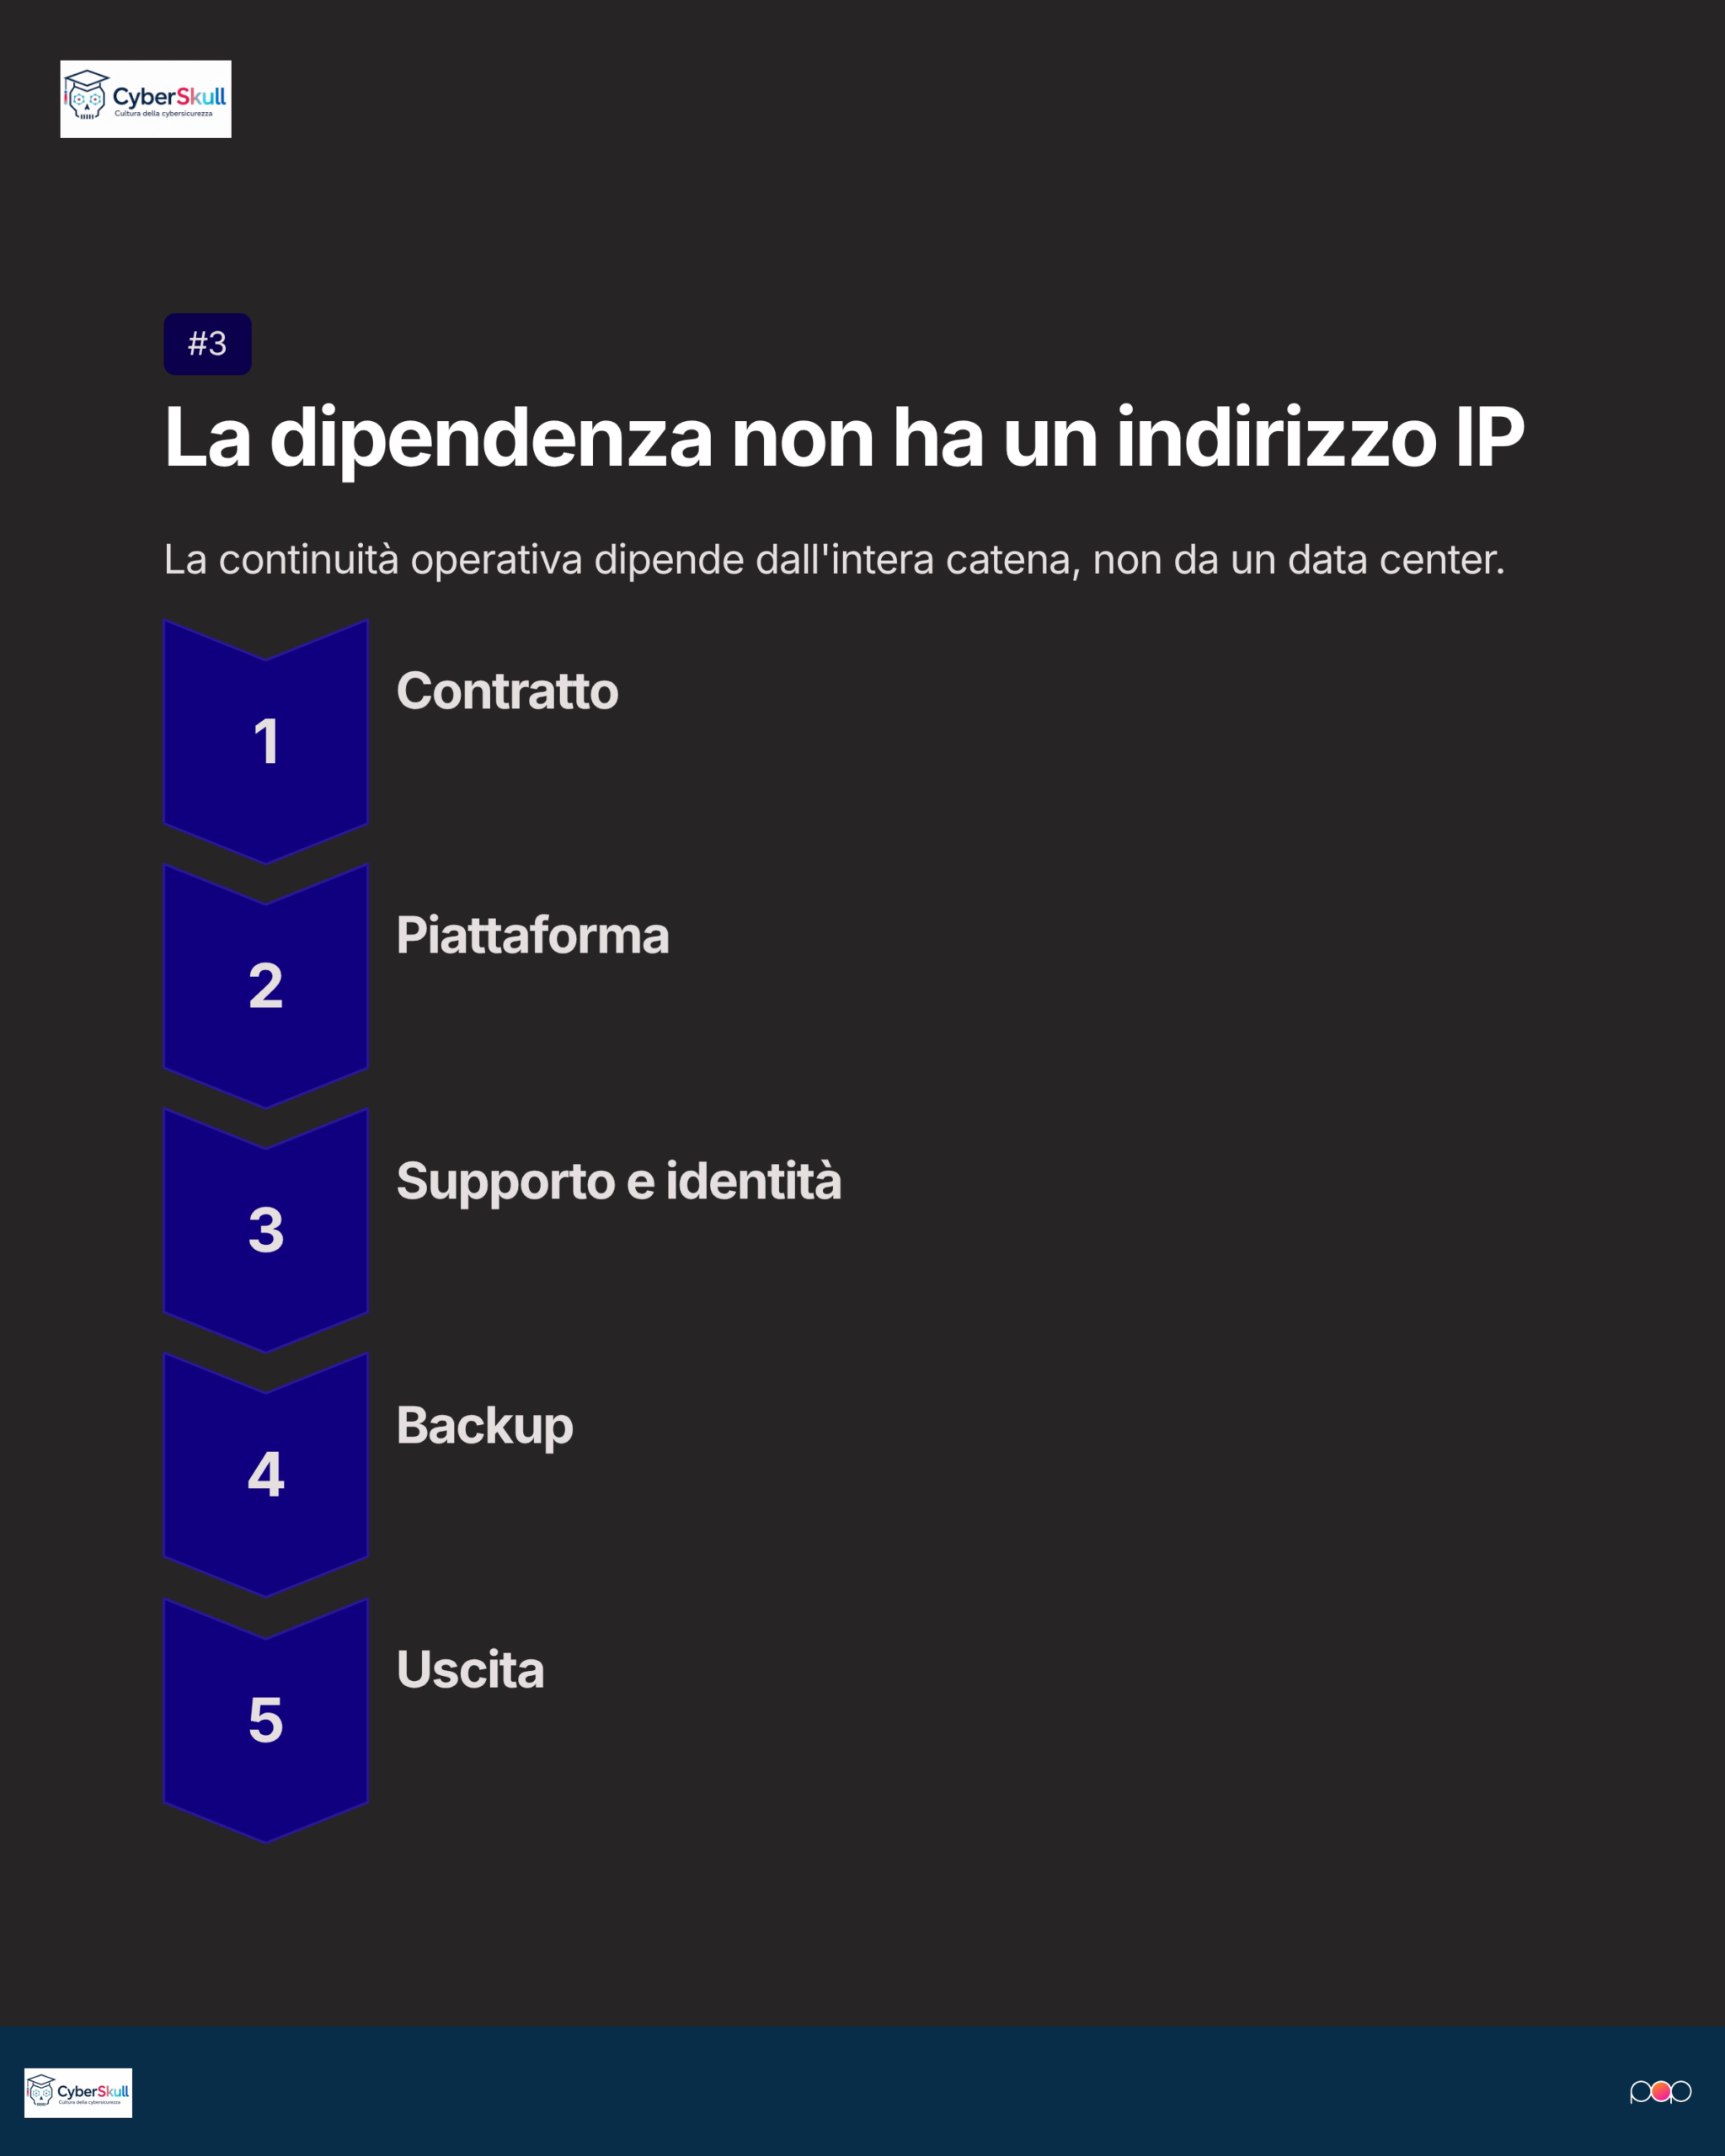
Raramente la dipendenza digitale appare in un unico contratto. Un’impresa sceglie una piattaforma per la posta elettronica; quella piattaforma usa infrastrutture cloud, strumenti di analisi, autenticazione o assistenza; alcuni dati vengono poi replicati, indicizzati o trasferiti per il funzionamento, la sicurezza o il supporto tecnico.
Lo stesso schema può riguardare CRM, backup, videoconferenze, software gestionali, strumenti di IA e servizi di pagamento. Il problema non è automaticamente che un fornitore sia extra-UE. Il problema nasce quando non si riesce a rispondere a domande fondamentali: quali dati vengono trattati, dove possono essere trasferiti, quali subfornitori intervengono, chi può accedervi e come si esce dal servizio.
Non basta un data center europeo
Conservare i dati in Europa può essere importante, ma non risolve tutto. Un data center europeo può essere gestito da un gruppo internazionale. Un software europeo può dipendere da componenti o aggiornamenti controllati altrove. Un servizio può essere conforme alla localizzazione e rendere comunque molto difficile l’uscita, perché i dati sono in formati proprietari o perché la migrazione è troppo costosa.
Per questo la sovranità è una combinazione di controllo giuridico, controllo tecnico, trasparenza e capacità di scelta. Le garanzie concrete includono trasparenza sulla filiera tecnica e societaria, controllo degli accessi, portabilità in formati utilizzabili, copie di sicurezza indipendenti e un piano di uscita realistico.
Che cosa cambia per una PMI
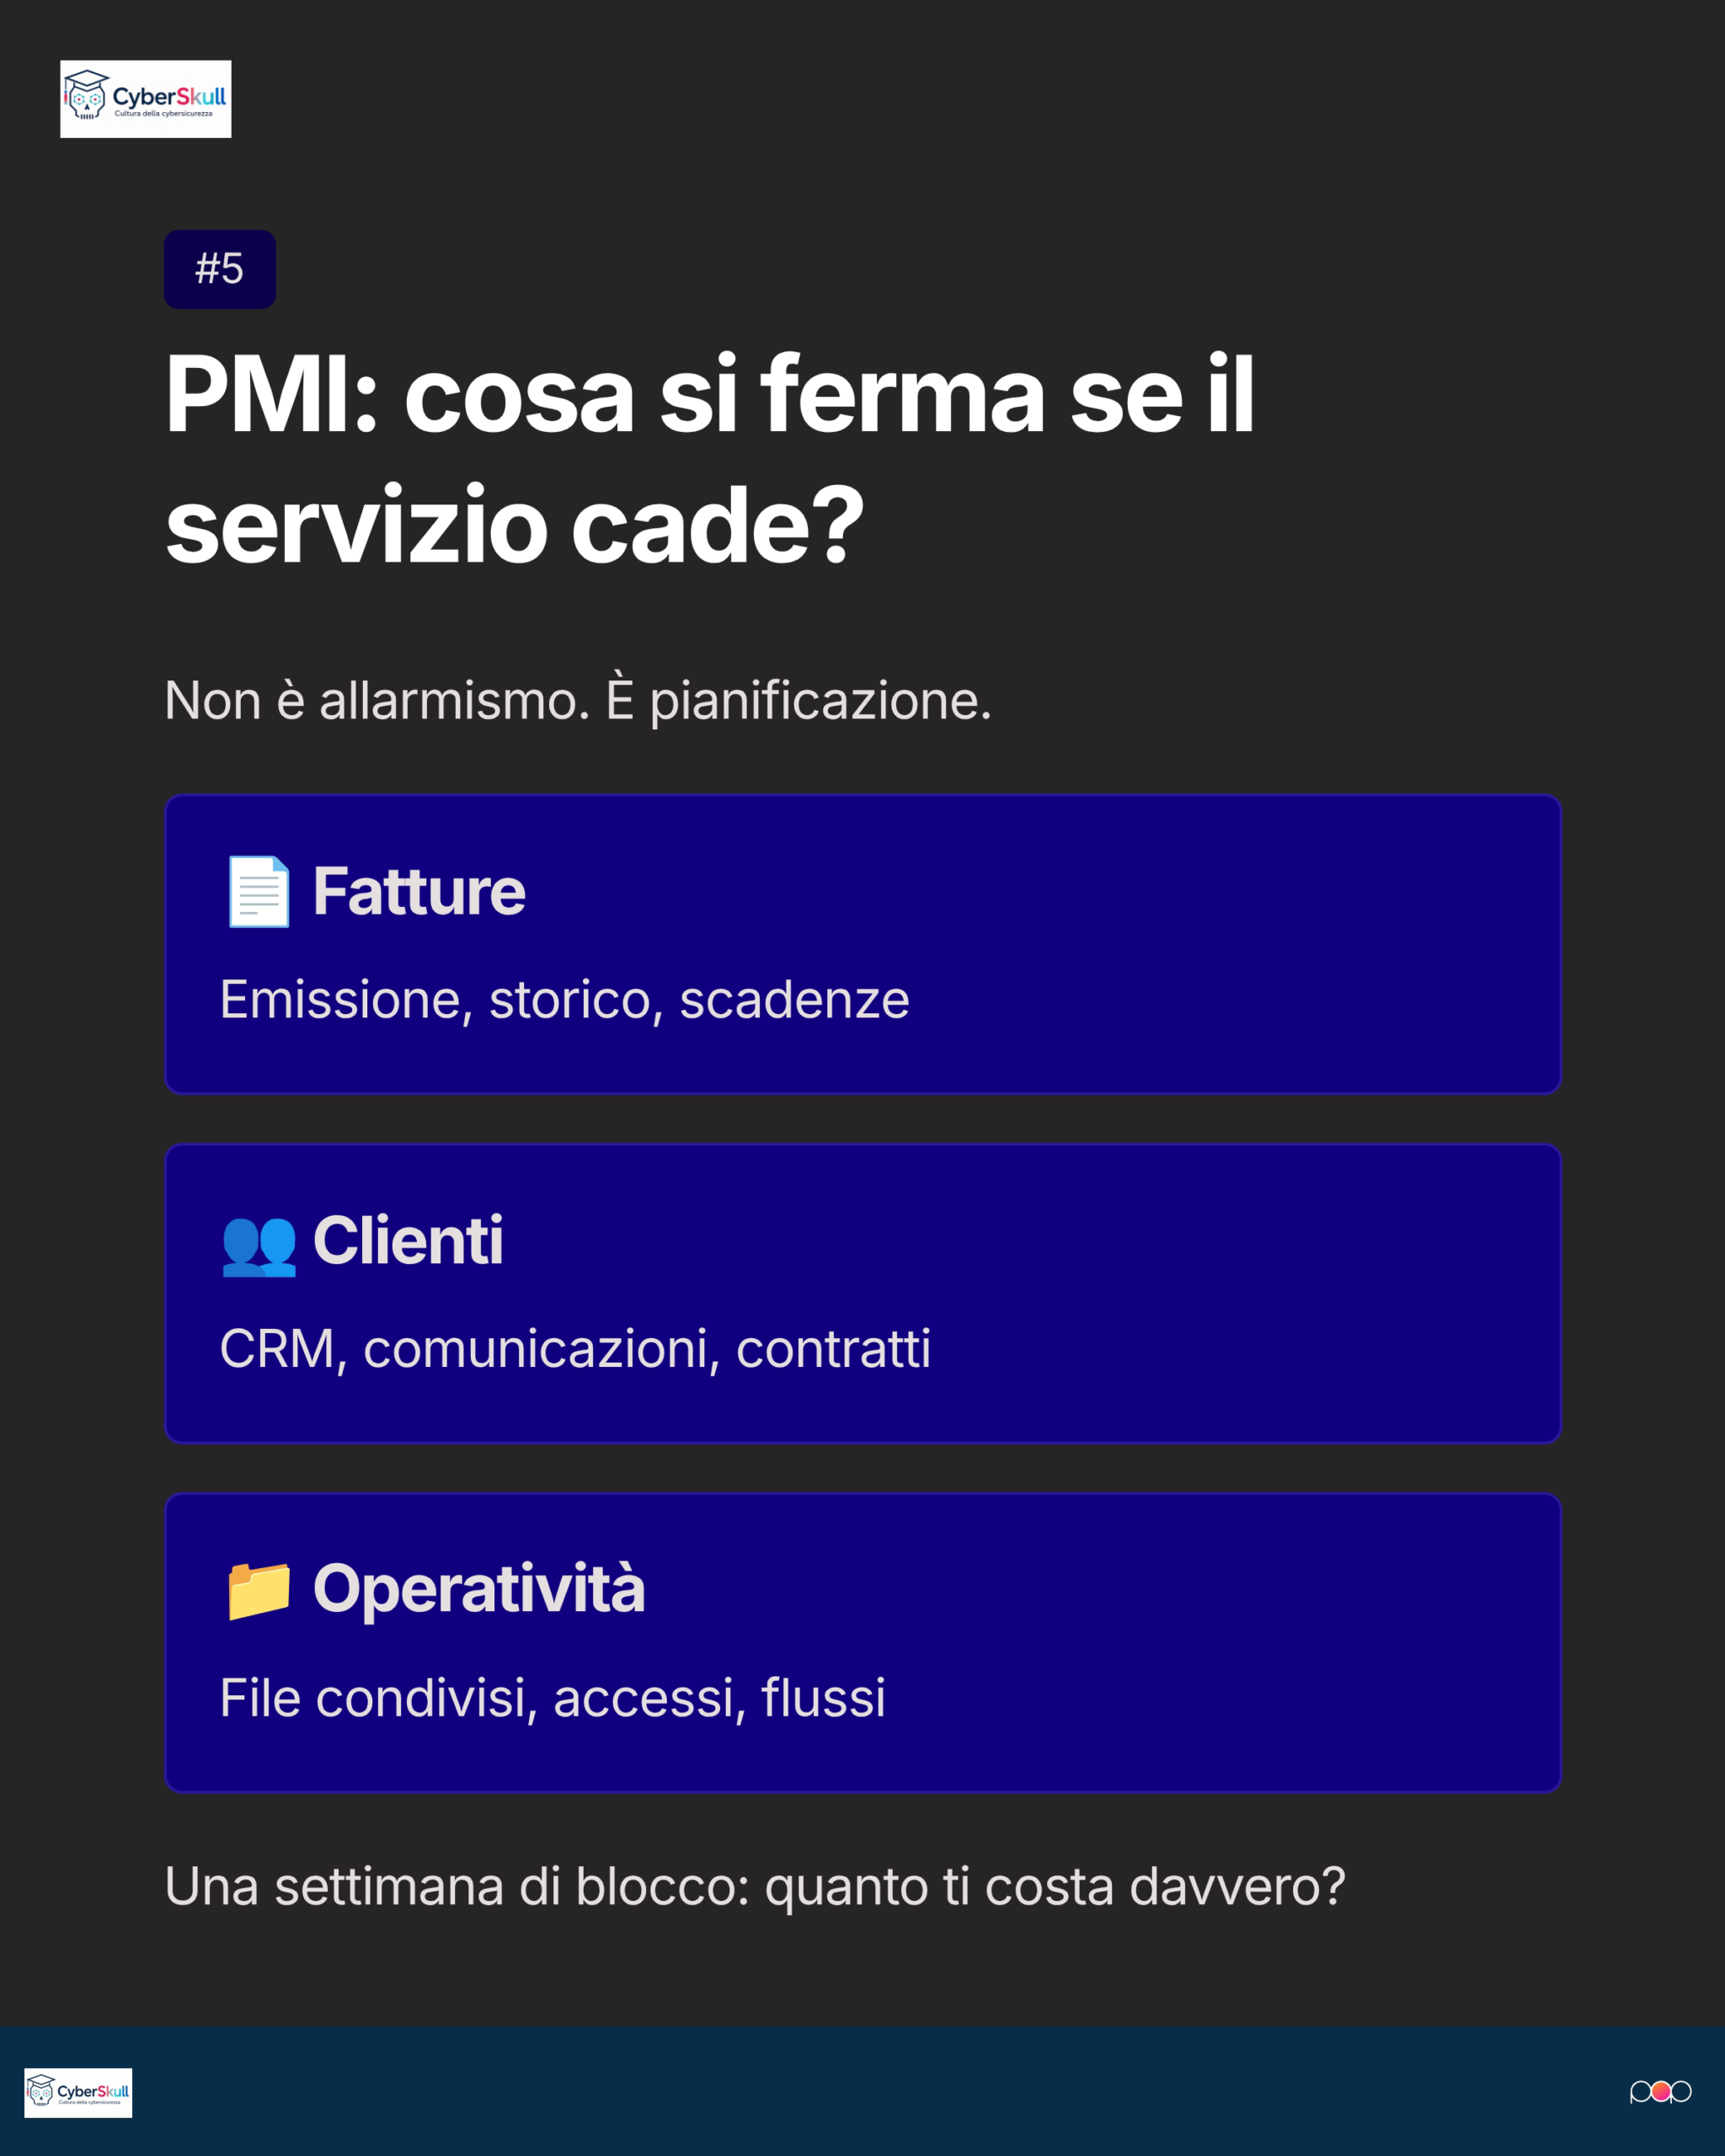
Per una piccola o media impresa non serve sostituire subito tutti i fornitori. È più utile mappare le dipendenze che contano davvero: dati di clienti e dipendenti, posta e documenti condivisi, contabilità, pagamenti, backup, credenziali e strumenti di IA.
Per ciascun servizio vale una verifica semplice: se il fornitore fosse indisponibile per una settimana, l’attività potrebbe continuare? I dati sarebbero esportabili? Esiste una copia indipendente? L’azienda saprebbe chi coinvolgere nel caso di richiesta di accesso, incidente o cambio contrattuale?
Dieci domande prima di scegliere un servizio
- Quali dati vengono raccolti e quali sono davvero indispensabili?
- Dove sono conservati e da quali Paesi possono essere accessibili?
- Quali subfornitori trattano i dati?
- Il fornitore può usare i dati per addestrare modelli o migliorare il servizio?
- Chi gestisce le chiavi di cifratura?
- Posso esportare i dati in un formato aperto e leggibile?
- Quanto tempo serve per migrare verso un altro servizio?
- Che cosa accade ai dati alla chiusura dell’account?
- Come vengono notificati incidenti, accessi e richieste delle autorità?
- Qual è il piano se il fornitore non è più disponibile?
E per i cittadini?
Nessuno può verificare ogni subfornitore di una piattaforma. Si può però aumentare il proprio controllo: non usare un solo servizio per ogni aspetto della vita digitale, conservare copie indipendenti dei documenti importanti, controllare le autorizzazioni delle app e leggere le impostazioni su sincronizzazione, condivisione e addestramento AI.
La domanda finale
Il punto non è rifiutare cloud, intelligenza artificiale o piattaforme globali. Il punto è sapere quali condizioni rendono l’affidamento accettabile. Una società digitale resiliente non è quella che usa meno tecnologia: è quella che conosce le proprie dipendenze, protegge i dati importanti e non confonde la comodità con il controllo.
Fonti e approfondimenti
Contenuto divulgativo aggiornato al 5 settembre 2026. La consultazione europea è in corso e non costituisce, da sola, una disciplina vincolante. Il testo non sostituisce un parere legale o una valutazione tecnica del singolo servizio.